央广网重庆8月31日消息(记者陈静 见习记者朱清 实习记者冯汀汀)8月31日,记者从重庆市人大常委会新闻发布会上获悉,《重庆市数据安全管理条例》(以下简称《条例》)将于2026年9月1日起正式施行。作为全国首部数据安全管理地方性法规,《条例》共6章45条,围绕数据分类分级、全生命周期监管、监测预警和应急处置等核心制度作出系统规定,为数字重庆建设筑牢安全底座。
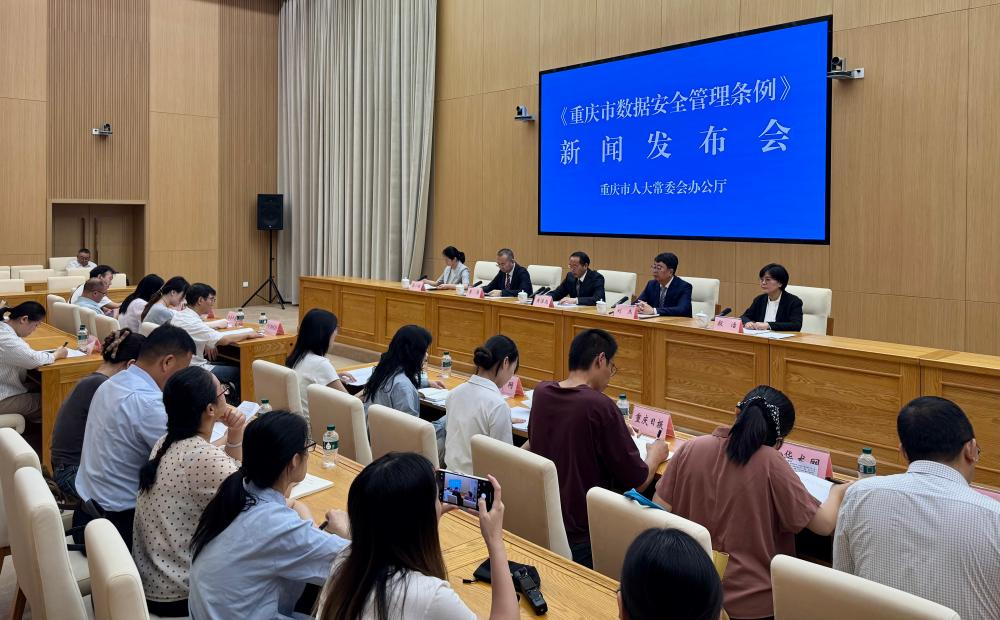
新闻发布会现场(央广网见习记者 朱清 摄)
立法背景:筑牢数字重庆安全防线的现实之需
小到扫码点餐、网上办事,大到城市交通调度、公共安全应急,都离不开数据。与此同时,数据泄露、滥用等风险日益增多,数据安全已不仅是技术问题,更关系国家安全、公共利益和每个人切身利益。
重庆市人大监察司法委副主任委员黄源彪在发布会上强调,制定《条例》就是要结合重庆实际,把上位法原则细化为制度、把要求变成办法,让上位法在重庆更好落地。此外,这也是服务保障重庆超大城市治理的现实需要,随着数字重庆建设大力推进,数据资源覆盖面扩大、敏感性增强,城市越“智慧”,数据安全越关键。
据重庆市司法局副局长殷洁介绍,《条例》从立法调研到正式颁布历时一年多,始终坚持科学立法、民主立法、依法立法原则。去年以来,市数据安全工作协调机制办公室会同市人大相关专委会、市司法局、市公安局、市大数据发展局、市委网信办等部门,邀请高校专家学者开展专题调研,广泛听取各方意见,梳理出我市数据安全管理中亟待解决的突出问题。《条例(草案)》于今年5月提请市人大常委会初次审议,经充分吸纳委员意见建议后修改完善,最终于7月30日获全票通过。
核心制度:构建数据安全“四梁八柱”
重庆市人大常委会法工委副主任刘杰介绍,《条例》从四个层面构建起数据安全管理的制度框架。
一是完善管理责任体系,破解多部门交叉管理“九龙治水”难题,明确“谁管业务、谁管业务数据、谁管数据安全”原则,构建上下贯通、部门联动、主体尽责的数据治理大格局。
二是规范数据分类分级保护,将数据分为核心数据、重要数据、一般数据三个层级,实行差异化保护。其中,一般数据依法流通,重要数据控制出境,核心数据严格管控流动。
三是完善数据全生命周期管理,对数据收集、存储、使用、加工、传输、提供、公开、归纳、删除、销毁等各环节作出规范,拧紧数据管理“安全阀”。
四是健全监测预警和应急处置机制,构建预案编制、监测预警、应急演练、事件上报、信息发布一体化工作体系,推动安全治理从“事后处置”向“事前预防”转变。
便民惠企:避免重复检查,结果互认减负
《条例》在强化监管的同时充分考虑企业实际需求。第34条明确规定,有关部门开展数据安全监督检查应合理确定检查频次和方式,不得重复检查、多头检查。同时,数据安全风险评估、关键信息基础设施安全保护测评、网络安全等级保护测评等有内容重合的部分,相关结果可相互采信,无需重复测评。
重庆市数据安全工作协调机制办公室主任李昂表示,出台《条例》,不是要把数据管死,而是通过立规矩、明底线,让数据在安全的轨道上更顺畅流动。
针对数据处理操作记录留存问题,李昂进一步解释,《条例》对不同情形设定了差异化留存时限:一般日志留存不少于6个月,互联网政务应用日志不少于1年,涉及重要数据安全事件处置溯源的日志不少于1年,涉及向他人提供、委托处理、共同处理重要数据和个人信息的,相关日志留存不少于3年。
这一规定既是数据处理者自证合规的保护机制,也为数据安全事件调查溯源提供完整依据,确保“有迹可溯、有据可证、有责可究”。
 长按二维码
关注精彩内容